Cảnh giác ứng dụng “AB tài chính” giả mạo ABBank
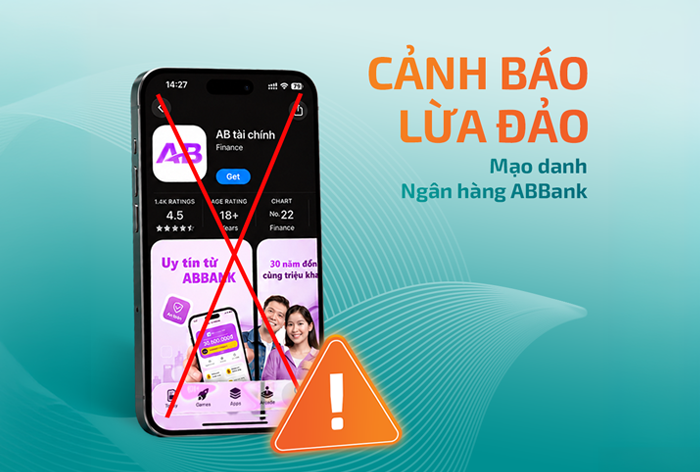
Theo ABBank, ứng dụng mang tên “AB tài chính” xuất hiện trên App Store, sử dụng biểu tượng chữ “AB” cùng hình ảnh, nội dung quảng bá có thương hiệu ABBank như “Uy tín từ ABBANK”, “30 năm đồng hành cùng triệu khách hàng” và chào mời khách hàng vay tiền với hạn mức lên đến 30 triệu đồng.
ABBank khẳng định ứng dụng này không do ngân hàng phát hành, không phải sản phẩm hợp tác với ABBank và ngân hàng không chịu trách nhiệm đối với các giao dịch, khoản vay hoặc thông tin phát sinh từ ứng dụng.
Ngân hàng khuyến cáo khách hàng chỉ tải ứng dụng chính thức ABBank và ABBank Business thông qua đường dẫn trên website chính thức abbank.vn; tuyệt đối không cung cấp mật khẩu, mã OTP hoặc thông tin thẻ cho bất kỳ cá nhân, tổ chức hay ứng dụng không xác thực.
ABBank cũng lưu ý ngân hàng không yêu cầu khách hàng chuyển tiền trước để được giải ngân khoản vay. Do đó, khách hàng cần cảnh giác với các yêu cầu nộp phí hồ sơ, phí giải ngân hoặc chuyển tiền trước từ các ứng dụng, đối tượng không thuộc ABBank.
Trường hợp đã cài đặt ứng dụng “AB tài chính” hoặc cung cấp thông tin, khách hàng cần ngừng sử dụng và gỡ ứng dụng, thay đổi mật khẩu, kiểm tra lại các thông tin xác thực, không cung cấp OTP hoặc tiếp tục thực hiện giao dịch trên ứng dụng. Nếu đã phát sinh giao dịch nghi ngờ, khách hàng cần liên hệ ngay ABBank qua Hotline 1800 1159 hoặc đến chi nhánh, phòng giao dịch gần nhất để được hỗ trợ.
ABBank cho biết ngân hàng đang phối hợp với các đơn vị liên quan để xử lý ứng dụng giả mạo nói trên.
Cảnh báo mã độc TwinLoot đánh cắp thông tin đăng nhập
Bên cạnh ứng dụng giả mạo, ABBank cũng cảnh báo khách hàng về mã độc TwinLoot, được các chuyên gia bảo mật quốc tế Ontinue phát hiện trong quá trình điều tra một chiến dịch tấn công hồi tháng 7/2026.
Theo thông tin cảnh báo, TwinLoot lợi dụng các dịch vụ Microsoft như Teams và SharePoint để che giấu hoạt động tấn công, đánh cắp thông tin đăng nhập và duy trì kết nối bí mật với thiết bị của nạn nhân.
Kẻ tấn công có thể tiếp cận nạn nhân qua Microsoft Teams, giả mạo thương hiệu uy tín hoặc nhân viên hỗ trợ, sau đó hướng dẫn người dùng tải tệp, chạy lệnh PowerShell với lý do khắc phục lỗi hoặc cập nhật hệ thống. Mã độc tiếp tục lợi dụng hạ tầng Microsoft để tạo kết nối bí mật và truyền dữ liệu.
Một thủ đoạn khác là hiển thị màn hình khóa Windows giả, có giao diện tương tự màn hình thật, nhằm lừa người dùng nhập lại mật khẩu. Nếu thiết bị bị nhiễm mã độc, thông tin đăng nhập và dữ liệu nhạy cảm có thể bị đánh cắp, đồng thời kẻ tấn công có khả năng duy trì quyền truy cập và thực thi lệnh từ xa.
Để hạn chế rủi ro, ABBank khuyến cáo khách hàng kiểm tra kỹ tên miền email, website trước khi thao tác; không mở tệp đính kèm hoặc truy cập đường link lạ; không chạy lệnh hay cài đặt phần mềm theo hướng dẫn từ người không xác định; chủ động xác minh thông tin qua các kênh chính thống; sử dụng mật khẩu mạnh và bật xác thực hai lớp (2FA) cho các tài khoản.
ABBank nhấn mạnh ngân hàng không bao giờ yêu cầu khách hàng cung cấp mật khẩu, mã OTP hoặc cài đặt phần mềm thông qua tin nhắn, email hay cuộc gọi. Khi phát hiện dấu hiệu bất thường hoặc nghi ngờ bị lừa đảo, khách hàng cần liên hệ Hotline 1800 1159 hoặc đến điểm giao dịch ABBank gần nhất để được hỗ trợ.